「個人店のWi-Fiは危険」という誤解——警戒すべきは通信の盗聴ではなく“赤画面の無視”である
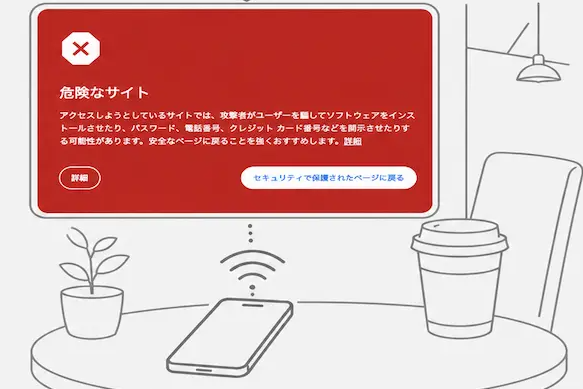
※警告の赤画面のイメージイラスト
検索エンジンで「フリーWi-Fi 危険」「カフェ Wi-Fi 盗み見」と検索すると、驚くほど多くのWebサイトが「公衆Wi-Fiに繋ぐとデータが抜き取られる」「キー入力が丸見えになる」と恐怖を煽っています。
しかし、こうした記事を冷静に観察してみてください。最悪のケースや過去のセキュリティをベースに語られており、リスクが過剰に強調されている場合が多いのです。
要するに、ネット上で見かける「フリーWi-Fi危険論」の多くは、あらゆる可能性を想定しすぎた「過剰なリスク論」に過ぎません。結論から言えば、現代の通信構造を正しく理解していれば、個人店のWi-Fiやカフェのネットワークを過剰に恐れる必要は全くありません。
💡 kenmo’s MEMO:なぜネットの「危険論」は情報が古いのか?
・10年前(HTTP時代):通信が暗号化されておらず、同じWi-Fi内の通信を盗聴することが実際に可能だった。
・現在(HTTPS時代):GoogleのSEO評価基準変更(2014年)や無料証明書の普及により、Web通信の99%以上が暗号化完了。
現代のネットに漂う不安感の多くは、この「10年以上前の古いセキュリティイメージ」が更新されないまま残っていることが原因です。テクノロジーが進化した現代では、脅威の性質そのものが変化している点に注目したいところです。
📋️ 用語解説:VPN とは?
Virtual Private Network(仮想プライベートネットワーク)の略。通信データを暗号化して専用のトンネルを通す技術で仮想でつくられた専用ネットワーク。通信の保護に役立つが、HTTPS対応の現代Webサイトでは通常ブラウジングにおける盗聴リスクが既に極めて低いため、必須とは限らない。
「同じWi-Fi=同じ部屋で壁がなくなる」という一般の人の錯覚
「個人店のWi-FiやフリーWi-Fiを使うと安全面で不安だ」と感じる人が抱く誤解は、「同じWi-Fiに繋ぐと、一つの部屋に壁なしで放り込まれ、端末の中身や通信が剥き出しになる」というイメージです。
しかし、現代のインターネット通信は「公道を走る車」に近いです。Wi-Fiという同じ道路を走ってはいるが、すべての通信はHTTPS(SSL/TLS)という強固な暗号化の壁で覆われた「装甲車」の中で行われています。
同じWi-Fi(同じ道路)に接続しているからといって、隣の車(他の利用客や店舗のルーター)から車内(スマホ内の写真やファイル、送信データ)を覗き込むことは物理的に不可能です。ルーター側に残るのも「どのWebサイトのドメイン(例: google.com)にアクセスしたか」という接続先の履歴程度で、入力したパスワードやカード情報、LINEのメッセージ内容はすべて解読不能な暗号データとして処理されています。
また、一部の解説では「同じWi-Fi内にいると、ファイル共有機能やツールを使って通信を“傍受(盗聴)”できる」という意見も見られます。
確かに、同じネットワーク上の電波データを技術的にキャプチャ(記録)すること自体は可能です。しかし、ここにも大きな誤解があります。一般の人が「傍受」と聞くと「スマホの画面や写真、メッセージの中身が見られている」と想像しがちですが、実際に見えるのは解読不可能なランダムな文字の羅列(暗号データ)だけです。
これは例えるなら、「強烈なモザイクがかかった写真を見せられている」のと同じ状態です。いくら画像データそのものを手に入れても、何が写っているのか判別できない以上、情報を盗まれたことにはなりません。「データが拾える(傍受できる)」ことと「中身が解読できる」ことを混同している点も、不安が膨らむ大きな原因となっています。
📋️ 用語解説:HTTPS(SSL/TLS) とは?
Webブラウザとサーバー間の通信を暗号化する仕組み。URLが「https://」で始まり鍵マークが表示される。第三者が通信を途中で盗聴したり改ざんしたりするのを防ぐ。
本当の脅威は「通信の盗聴」ではなく「偽(ニセ)の接続画面」
では、フリーWi-Fiで実際に起きているトラブルの正体とは何でしょうか。それは高度な技術による通信盗聴ではなく、「Wi-Fi接続時の認証画面」を悪用した誘導です。
例えば、悪意ある第三者が店舗のSSIDになりすました「偽Wi-Fi」を飛ばし、接続したユーザーの画面に「Wi-Fiを利用するにはSNSアカウントでログインしてください」といった偽の画面を表示させます。ここでユーザーが自らIDとパスワードを入力して送信ボタンを押すことで、情報が騙し取られる仕組みです。
問題の本質は、ネットワークを通過するデータの盗聴ではなく、人間を騙して自発的に情報を差し出させるソーシャルエンジニアリングにあります。
📋️ 用語解説:SSID とは?
SSIDはWi-Fiネットワークの識別名(アクセスポイント名)。
📋️ 用語解説:ソーシャルエンジニアリング とは?
技術的なハッキングではなく、人間の心理的隙や行動のミスを突いてパスワードや個人情報を騙し取るセキュリティ上の手法のこと。
システムは既にあなたを守っている
技術側は手ぶらで放置しているわけではありません。ChromeやSafariといった現代の主要ブラウザは、暗号化されていない「HTTP」の偽画面や不審なリダイレクトを検知すると、画面全体を真っ赤にして「危険なサイト」「保護されていない通信」と強力な警告を表示します。
つまり、システム側は標準のセキュリティで危険を察知して二重三重のロックをかけています。
被害に遭う唯一のパターンは、ユーザーが「早くネットを使いたい」という焦りから、画面に出た警告を“邪魔なエラー”と判断し、「詳細を表示」から自ら突破して進んでしまうヒューマンエラーのケースです。危険を引き起こしているのはネットワークの構造ではなく、人間の行動なのです。
「HTTPSでも危険」とされる理由の真相——それはシステムの欠陥ではなくヒューマンエラーである
フリーWi-Fiの危険性を語る文脈ではよく、「HTTPSでも証明書の警告を無視したら危険」「端末に不正な証明書が導入されていたら盗聴される」といった高度な事例がリスクとして挙げられます。
ですが、これらはWi-Fiという通信の脆弱性ではなく、システムが鳴らした警告を人が自ら突破した「ヒューマンエラー」や「端末の管理不足」です。
📋️ 用語解説:SSL/TLS証明書(デジタル証明書) とは?
Webサイトが本物であることを証明する身分証明書のようなものである。証明書がないサイトや不審なサイトへアクセスしようとすると、ブラウザが本物だと確認できない危険なサイトと判断して警告(赤画面)を出す。
システム(証明書とブラウザ)は「この接続は危険だ」と完璧に警告を出して止めてくれています。それを無視して強行接続した事故を、「Wi-Fiが危険だ」と結論づけるロジックは、仕組みの欠陥と人間の操作ミスをあえて混同させているに過ぎません。
まとめ:構造を知れば、過剰な恐怖は要らない
フリーWi-Fiや個人店のWi-Fiの安全性を正しく評価するには、こうした「技術の構造」と「過剰なリスク論」を冷徹に切り分ける必要があります。
- 個人店のWi-Fiも、通常のWeb閲覧やアプリ利用であれば恐れずに使って問題ありません。
- ネット上の「繋ぐだけで盗聴される」という過剰な脅威論に惑わされないようにしましょう。
- ただし、接続途中で「ブラウザのセキュリティ警告(赤画面)」が出たら絶対にアクセスを強行しないでください。
- Wi-Fi利用時のログイン画面で、安易に個人情報やSNSのアカウント情報を入力しないようにしましょう。
このシンプルな原理原則さえ押さえておけば、無意味な不安に惑わされることなく、目の前のテクノロジーを安全かつスマートに使いこなすことができます。
💡 参考・出典資料
・総務省:『Wi-Fi(無線LAN)の安全な利用(セキュリティ確保)について』
・総務省:『Wi-Fi利用者向け簡易マニュアル』
※公的機関のガイドラインにおいても、通信の盗聴対策として「HTTPS(鍵マーク)の確認」や「セキュリティ警告(赤画面)が出た際の通信中断」が正しい利用手順として明記されています。
📋️:EXTRA LOG[おまけログ]|初期費用を節約して自分専用のギガを作る方法
カフェ作業用に副回線(格安SIM)を用意するなら、申し込み時に「エントリーコード」や「紹介キャンペーン」を経由させるのが一番お得です。
そのまま申し込むと事務手数料(約3,300円)がかかってしまいますが、事前のコード適用や紹介URLを経由するだけで、初期費用を実質無料に抑えたり追加ポイントを受け取ったりできます。
カフェでのWi-Fiストレスを無くしたい方は、賢くコードを活用してセットアップしてみてください。